La Importancia de Proteger el Transporte de Carga en Telcel

La seguridad en el transporte de carga es un aspecto crucial para cualquier empresa que maneje productos físicos, y Telcel no es la excepción. Con un vasto sistema de logística que incluye el transporte de equipos y dispositivos móviles, la empresa se enfrenta a diversos desafíos relacionados con la protección de sus activos durante el tránsito. Las medidas de seguridad implementadas no solo protegen la mercancía, sino que también aseguran la confianza del cliente y la reputación de la marca.

A medida que el mundo se vuelve cada vez más interconectado y dependiente de la tecnología, la importancia de un sistema de transporte seguro se vuelve aún más evidente. La protección del transporte de carga implica una serie de estrategias y tecnologías que permiten minimizar riesgos, como robos, daños o pérdidas. Estas medidas son esenciales no solo para salvaguardar los productos, sino también para optimizar los tiempos de entrega y reducir costos operativos.

Además, la implementación de protocolos de seguridad en el transporte de carga contribuye a un entorno laboral más seguro para los empleados. Al establecer procedimientos claros y utilizar tecnología avanzada, las empresas pueden evitar incidentes que puedan poner en riesgo tanto a los trabajadores como a la carga misma. En este artículo, exploraremos las diversas estrategias de protección en el transporte de carga de Telcel, así como sus beneficios y desafíos.

Medidas de Seguridad en el Transporte de Carga

Las medidas de seguridad en el transporte de carga de Telcel incluyen una combinación de tecnologías avanzadas y prácticas operativas efectivas. Una de las estrategias más comunes es el uso de sistemas de seguimiento GPS, que permiten monitorizar la ubicación de los vehículos en tiempo real. Este tipo de tecnología no solo ayuda a prevenir robos, sino que también facilita la planificación de rutas más seguras y eficientes. Con un sistema de seguimiento, Telcel puede reaccionar rápidamente ante cualquier irregularidad y tomar decisiones informadas para proteger su carga.

Otro aspecto importante es la capacitación del personal involucrado en el transporte. Los conductores y el personal de logística deben estar formados en las mejores prácticas de seguridad y en la identificación de potenciales riesgos. Esto incluye desde el manejo adecuado de la carga hasta la atención a señales de alerta durante el transporte. La formación continua en seguridad no solo reduce las posibilidades de incidentes, sino que también promueve una cultura de seguridad dentro de la organización.

Además, la implementación de tecnologías de seguridad física, como cerraduras inteligentes y sistemas de alarma, proporciona una capa adicional de protección. Estos dispositivos ayudan a asegurar que la carga esté protegida incluso cuando los vehículos están estacionados. La combinación de seguridad tecnológica y capacitación del personal crea un entorno de transporte más seguro y confiable para Telcel.

Uso de Tecnología Avanzada

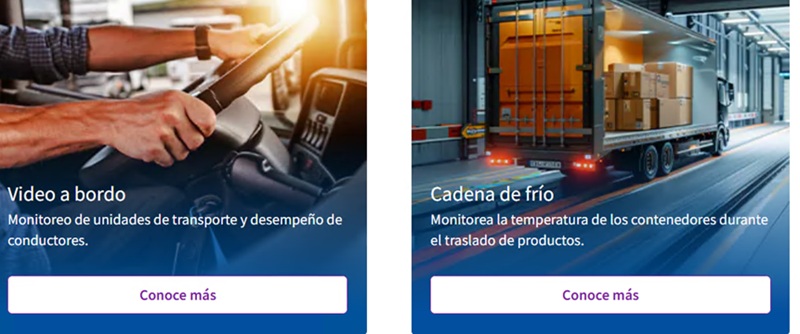
La tecnología juega un papel fundamental en la seguridad del transporte de carga. Telcel ha adoptado diversas soluciones tecnológicas para mejorar la protección de sus productos durante el tránsito. Por ejemplo, el uso de cámaras de seguridad en los vehículos permite una supervisión constante del entorno de transporte. En caso de un incidente, las grabaciones pueden ser cruciales para la investigación y la reclamación de seguros.

Otra herramienta innovadora es la implementación de sensores de temperatura y humedad en los contenedores que transportan productos delicados. Estos sensores envían alertas en tiempo real si las condiciones ambientales cambian, lo que permite tomar medidas inmediatas para proteger la carga. Esta tecnología es especialmente importante para dispositivos electrónicos que pueden dañarse si no se mantienen en condiciones adecuadas durante el transporte.

Capacitación del Personal en Seguridad

La capacitación del personal es un pilar esencial para garantizar la seguridad en el transporte de carga. Telcel ofrece programas de formación que abordan no solo el manejo de la carga, sino también la identificación de riesgos potenciales. Los conductores son instruidos en cómo reaccionar ante situaciones de emergencia, como accidentes o robos, lo que les permite actuar de manera efectiva y rápida.

Además, los cursos de formación incluyen simulaciones de situaciones de riesgo, lo que permite al personal practicar sus habilidades en un ambiente controlado. Este enfoque práctico asegura que los empleados estén mejor preparados para enfrentar desafíos en el mundo real. La inversión en la capacitación del personal no solo mejora la seguridad, sino que también aumenta la moral de los empleados al demostrar que la empresa se preocupa por su bienestar.

Beneficios de la Seguridad en el Transporte de Carga

La implementación de medidas de seguridad en el transporte de carga brinda múltiples beneficios a Telcel. Uno de los más significativos es la reducción de pérdidas económicas debido a robos o daños. Al proteger adecuadamente la carga, la empresa reduce los costos asociados con reemplazos y reclamaciones de seguros, lo que se traduce en una mayor rentabilidad.

Además, un sistema de transporte seguro mejora la satisfacción del cliente. Cuando los productos llegan a su destino en perfecto estado y a tiempo, los clientes son más propensos a confiar en la marca y a realizar futuras compras. Esta confianza se traduce en lealtad a largo plazo y en una reputación positiva en el mercado, elementos vitales para el éxito de cualquier negocio.

Finalmente, la implementación de un enfoque de seguridad integral contribuye a la sostenibilidad operativa de Telcel. Al reducir incidentes y optimizar las rutas de transporte, la empresa puede minimizar su huella de carbono y mejorar su eficiencia general. Esto no solo beneficia a la empresa, sino que también contribuye a un futuro más sostenible.

Optimización de Costos

La optimización de costos es un beneficio clave de la seguridad en el transporte de carga. Al implementar tecnologías de seguimiento y monitoreo, Telcel puede identificar ineficiencias en sus operaciones logísticas. Esto permite realizar ajustes que no solo mejoran la seguridad, sino que también reducen costos operativos a largo plazo.

Por ejemplo, al monitorizar las rutas de transporte, la empresa puede evitar áreas de alto riesgo, lo que no solo protege la carga, sino que también ahorra tiempo y costos de combustible. Esta optimización es fundamental en un entorno empresarial competitivo, donde cada peso cuenta.

Mejora en la Experiencia del Cliente

La experiencia del cliente es un componente esencial para el éxito de Telcel. Al garantizar que los productos sean entregados de manera segura y eficiente, la empresa no solo cumple con las expectativas de los clientes, sino que las supera. Un cliente satisfecho es más propenso a recomendar la marca a otros, lo que genera nuevos negocios y aumenta las ventas.

Además, una reputación de seguridad y fiabilidad en el transporte puede ser un diferenciador clave en un mercado saturado. Los consumidores valoran las empresas que priorizan la protección de sus productos, lo que puede influir en su decisión de compra. Por lo tanto, la seguridad en el transporte de carga no es solo una medida operativa, sino una estrategia de marketing efectiva.

Desafíos en la Implementación de Estrategias de Seguridad

A pesar de los beneficios, implementar estrategias de seguridad en el transporte de carga no está exento de desafíos. Uno de los principales obstáculos es el costo asociado con la adopción de nuevas tecnologías y la capacitación del personal. Para empresas como Telcel, que operan con márgenes ajustados, encontrar un equilibrio entre inversión y retorno puede ser complicado.

Otro desafío radica en la constante evolución de las amenazas. Los métodos utilizados por los delincuentes para robar carga o dañar productos están en constante cambio, lo que obliga a las empresas a adaptarse rápidamente. Esto requiere una vigilancia continua y una revisión regular de las políticas y procedimientos de seguridad.

Costos de Implementación

Los costos de implementación de nuevas tecnologías pueden ser significativos. Aunque la inversión en sistemas de seguridad puede resultar en ahorros a largo plazo, el desembolso inicial puede ser un impedimento para algunas empresas. Telcel, al ser una compañía grande, puede tener más facilidad para absorber estos costos, pero para pequeñas y medianas empresas, esto puede ser un desafío.

Sin embargo, es crucial entender que la seguridad no es un gasto, sino una inversión. Las pérdidas financieras por robos o daños pueden superar con creces el costo de implementar medidas de seguridad adecuadas. Por lo tanto, es fundamental que las empresas realicen un análisis de costo-beneficio antes de desestimar la inversión en seguridad.

Adaptación a Cambios en Amenazas

La adaptación a los cambios en las amenazas es otro desafío significativo. A medida que los delincuentes se vuelven más sofisticados, las empresas deben estar dispuestas a actualizar sus tecnologías y procedimientos. Esto no solo implica un costo adicional, sino que también requiere un compromiso constante con la formación del personal y la mejora de las estrategias de seguridad.

Además, la colaboración con las autoridades y otras empresas del sector puede ser fundamental para mantenerse al día con las tendencias delictivas. Compartir información sobre amenazas y mejores prácticas puede ayudar a crear un entorno más seguro para todos los involucrados en la cadena de suministro.

Preguntas Frecuentes

  • ¿Qué tecnologías utiliza Telcel para asegurar el transporte de carga? Telcel utiliza diversas tecnologías, como sistemas de seguimiento GPS, cámaras de seguridad y sensores de temperatura para garantizar la protección de su carga. Estas herramientas permiten un monitoreo constante y la detección de anomalías en tiempo real.
  • ¿Por qué es importante la capacitación del personal en seguridad? La capacitación del personal es crucial porque permite a los empleados identificar y reaccionar ante situaciones de riesgo. Un personal bien entrenado puede prevenir incidentes y manejar emergencias de manera efectiva, mejorando la seguridad general.
  • ¿Cuáles son los principales beneficios de implementar medidas de seguridad en el transporte? Los beneficios incluyen la reducción de pérdidas económicas, la mejora de la satisfacción del cliente y la optimización de costos. Estas medidas también contribuyen a la sostenibilidad operativa de la empresa.
  • ¿Cuáles son los desafíos en la implementación de estrategias de seguridad? Los desafíos incluyen los costos de implementación, la adaptación a cambios en las amenazas y la necesidad de una formación continua. Las empresas deben estar dispuestas a invertir en seguridad para proteger sus activos y su reputación.

Conclusión

En conclusión, la seguridad en el transporte de carga es un aspecto crucial para el éxito de Telcel y otras empresas que manejan productos físicos. La implementación de medidas de seguridad avanzadas, como tecnologías de seguimiento y capacitación del personal, no solo protege la carga, sino que también mejora la eficiencia operativa y la satisfacción del cliente. A pesar de los desafíos asociados con la implementación de estas estrategias, los beneficios a largo plazo superan con creces los costos. Así, Telcel se posiciona como un líder en la protección de su carga, asegurando un futuro sostenible y exitoso.
La Guía Definitiva Para Obtener Claves De Software En España

En la era digital actual, la forma de adquirir y activar programas ha cambiado considerablemente. Las Claves de software CD Keys España permiten acceder a una amplia variedad de programas, aplicaciones y otros productos digitales mediante códigos de activación. Para muchos usuarios, este sistema supone una alternativa práctica frente a la compra de software en formato físico.

En España existe una amplia oferta de claves digitales para diferentes programas y plataformas. Antes de elegir una CD Key, es recomendable comprobar aspectos como la compatibilidad, el tipo de licencia, la versión del software y las condiciones de activación. Conocer estas diferencias ayuda a seleccionar una clave de software adecuada para cada necesidad.

La disponibilidad de estas claves no solo permite a los usuarios disfrutar de descuentos significativos, sino que también les proporciona una forma sencilla de acceder a productos que, de otro modo, podrían ser inaccesibles debido a precios elevados. Sin embargo, es fundamental ser consciente de la seguridad y la legalidad al adquirir estas claves. Este artículo se propone explorar en profundidad el panorama de las claves de software en España, proporcionando información valiosa que ayudará a los consumidores a tomar decisiones informadas.

A medida que avanzamos, examinaremos las diversas fuentes donde se pueden adquirir estas claves, los beneficios que ofrecen y los posibles riesgos asociados. También se abordarán las preguntas más frecuentes que pueden surgir al considerar la compra de claves de software y se presentará un análisis de las ventajas y desventajas de este método de adquisición. Con esta información, los lectores estarán mejor equipados para navegar por el mundo de las claves de software en España.

Aspectos Clave del Mercado de Claves de Software

El mercado de las claves de software en España se caracteriza por su diversidad y dinamismo. Existen múltiples plataformas y proveedores que ofrecen claves para una variedad de productos, desde sistemas operativos hasta videojuegos. Esta variedad no solo proporciona opciones a los consumidores, sino que también fomenta la competencia entre los proveedores, lo que puede resultar en precios más bajos y mejores ofertas. Es importante investigar y comparar precios y características para obtener el mejor trato posible.

Además, la creciente popularidad de las plataformas de distribución digital ha facilitado el acceso a estas claves. Sitios web como Steam, Origin y otros han permitido que los usuarios compren y descarguen software directamente, eliminando la necesidad de discos físicos. Sin embargo, también han surgido tiendas en línea que ofrecen claves a precios reducidos, lo que puede ser tentador pero también presenta ciertos riesgos en términos de autenticidad y legalidad. Los consumidores deben ser cautelosos y asegurarse de que están comprando en plataformas de confianza.

Las claves de software pueden variar en precio dependiendo del producto y del proveedor. En general, los usuarios pueden ahorrar significativamente al optar por claves digitales en lugar de versiones físicas. Sin embargo, hay que tener en cuenta que, aunque el ahorro es atractivo, la seguridad y la legalidad de la transacción deben ser la prioridad. Así, conocer las mejores prácticas al adquirir estas claves es esencial para proteger tanto la inversión como la experiencia de usuario.

El mercado de claves de software en España está en constante evolución, ofreciendo nuevas oportunidades para los consumidores.

Fuentes Confiables para Adquirir Claves

Existen varias fuentes en línea donde los usuarios pueden adquirir claves de software de manera segura. Entre ellas se encuentran las tiendas oficiales de los desarrolladores, así como plataformas de terceros que han ganado reputación por ofrecer productos legítimos. Es recomendable utilizar sitios de renombre que ofrezcan garantías de devolución de dinero y soporte al cliente. Esto no solo asegura que el producto sea auténtico, sino que también proporciona tranquilidad al usuario.

Algunas de las tiendas más confiables incluyen Steam, GOG, y Epic Games Store. Estas plataformas no solo ofrecen precios competitivos, sino que también garantizan la autenticidad de las claves. Además, algunas de ellas ofrecen promociones y descuentos especiales en fechas clave, lo que puede ser una excelente oportunidad para adquirir software a un precio reducido. Por otro lado, hay tiendas de terceros que, aunque pueden ofrecer precios más bajos, requieren un mayor nivel de precaución al comprarlas.

Riesgos Asociados a la Compra de Claves de Software

Si bien la compra de claves de software puede ser ventajosa, también conlleva ciertos riesgos. Uno de los principales problemas es la posibilidad de adquirir claves fraudulentas o robadas, que pueden resultar en la suspensión de cuentas por parte de las plataformas de software. Los usuarios deben estar alerta y asegurarse de que están comprando a través de fuentes confiables para evitar problemas que puedan surgir más adelante.

Además, algunos proveedores pueden ofrecer claves que no son válidas para la región específica en la que se encuentra el usuario. Esto puede provocar que el software no funcione correctamente o que no se pueda activar. Es fundamental leer los términos y condiciones antes de realizar una compra y verificar que la clave sea compatible con la región del comprador.

Beneficios de Usar Claves de Software

Una de las principales ventajas de utilizar claves de software es el ahorro económico. Las claves digitales suelen tener un precio más bajo en comparación con las versiones físicas, lo que permite a los usuarios acceder a una amplia gama de productos sin exceder su presupuesto. Este ahorro puede ser especialmente significativo en el caso de juegos de última generación o software especializado que de otro modo sería costoso.

Además, las claves digitales son sencillas de usar. Una vez adquirida, el usuario puede activar el software en su dispositivo sin necesidad de esperar a que llegue un envío físico. Esto no solo ahorra tiempo, sino que también permite a los usuarios disfrutar de su compra de inmediato. La comodidad y la rapidez de las transacciones digitales son factores que muchos consumidores valoran al considerar la compra de software.

El uso de claves digitales simplifica el proceso de adquisición, permitiendo a los usuarios activar y disfrutar de su software al instante.

Descuentos y Promociones Especiales

Las promociones y descuentos son otra gran ventaja de comprar claves de software. A menudo, los proveedores ofrecen rebajas durante eventos especiales como Black Friday, Cyber Monday, o en aniversarios de lanzamiento. Estas oportunidades permiten a los usuarios adquirir software a precios significativamente reducidos, lo que puede resultar en ahorros considerables a largo plazo.

Además, algunas plataformas tienen programas de fidelidad o recompensas que permiten a los usuarios acumular puntos con cada compra. Estos puntos pueden ser canjeados por descuentos en futuras compras, proporcionando un incentivo adicional para elegir estas plataformas al momento de adquirir software. Es recomendable suscribirse a boletines o seguir las redes sociales de estas plataformas para estar al tanto de las últimas ofertas y promociones.

Desventajas de Comprar Claves de Software

A pesar de los beneficios, también hay desventajas que los consumidores deben considerar. Una de las más significativas es el riesgo de adquirir claves fraudulentas. Las plataformas menos reputadas pueden vender claves que son robadas o que no funcionan, lo que puede resultar en pérdida de dinero y tiempo. Por lo tanto, es crítico investigar y comprar solo en sitios de confianza.

Además, el soporte al cliente puede ser limitado en algunas tiendas de terceros. Si un usuario experimenta problemas al activar su clave o necesita asistencia, puede que no reciba la ayuda necesaria. Esto puede ser frustrante y puede hacer que la experiencia de compra sea menos satisfactoria. Por esta razón, siempre es recomendable leer las reseñas y la reputación de la tienda antes de realizar una compra.

Preguntas Frecuentes

  • ¿Es seguro comprar claves de software en línea?Comprar claves de software en línea puede ser seguro si se utilizan plataformas de confianza. Siempre verifica la reputación del vendedor y busca garantías de autenticidad antes de completar la compra.
  • ¿Qué hago si mi clave de software no funciona?Si tu clave no funciona, primero verifica que la hayas ingresado correctamente. Si el problema persiste, contacta al servicio de atención al cliente de la tienda donde compraste la clave para obtener asistencia.
  • ¿Puedo usar una clave de software de otro país?Las claves de software suelen estar regionalizadas. Asegúrate de que la clave sea compatible con tu región antes de realizar la compra para evitar problemas de activación.
  • ¿Qué tipo de software puedo adquirir con claves?Puedes adquirir una amplia gama de software, incluyendo sistemas operativos, aplicaciones de productividad, y videojuegos. Asegúrate de que el producto sea compatible con tu dispositivo.
  • ¿Las claves de software tienen fecha de caducidad?Algunas claves de software pueden tener una fecha de caducidad, mientras que otras no. Es importante revisar los términos del producto antes de la compra para conocer cualquier restricción.

Conclusión

En resumen, la adquisición de claves de software en España ofrece múltiples ventajas y oportunidades para los consumidores que buscan maximizar su inversión. Desde el ahorro económico hasta la comodidad de las transacciones digitales, las claves de software se han convertido en una opción popular para acceder a una variedad de productos. Sin embargo, es vital ser consciente de los riesgos asociados y tomar precauciones al elegir dónde comprar. Al seguir las mejores prácticas y estar informado sobre el mercado, los usuarios pueden disfrutar de una experiencia de compra satisfactoria y segura. Con un poco de investigación y atención, la obtención de software a través de claves puede ser una experiencia gratificante y beneficiosa.

Innovaciones En Ciberseguridad Que Marcarán El Futuro De Las Empresas

La ciberseguridad se ha convertido en una de las principales preocupaciones para las empresas de todos los tamaños, especialmente en un mundo donde las amenazas digitales son cada vez más sofisticadas. Las innovaciones en ciberseguridad están evolucionando rápidamente, y estas transformaciones están marcando el futuro de las organizaciones. Este artículo explora las tendencias emergentes y las tecnologías que están definiendo el nuevo paisaje de la seguridad informática en el ámbito empresarial.

Conclusiones clave

  • La inteligencia artificial está revolucionando la detección de amenazas.
  • Las blockchain ofrecen nuevas formas de proteger datos sensibles.
  • La autenticación multifactor se está convirtiendo en un estándar esencial.
  • Las empresas están adoptando una cultura de ciberseguridad proactiva.
  • La formación continua es vital para mitigar riesgos humanos.

Inteligencia Artificial y Aprendizaje Automático

La inteligencia artificial (IA) y el aprendizaje automático son tecnologías que están transformando la forma en que las empresas abordan la ciberseguridad. Estos sistemas pueden analizar grandes volúmenes de datos en tiempo real, lo que permite identificar patrones de comportamiento sospechosos rápidamente. Al implementar herramientas basadas en IA, las empresas pueden detectar y responder a las amenazas antes de que causen daños significativos.

Además, la IA permite la creación de algoritmos predictivos que no solo reaccionan ante ataques, sino que también previenen incidentes al prever posibles vulnerabilidades. Esta capacidad de anticipación es vital en un entorno donde las amenazas evolucionan constantemente.

La automatización de procesos de seguridad, como la gestión de incidentes y la respuesta a amenazas, reduce el tiempo de respuesta y permite que los equipos de TI se concentren en tareas más críticas. En este contexto, la IA no solo mejora la eficiencia sino que también optimiza los recursos humanos disponibles.

Blockchain en la Ciberseguridad

La tecnología de blockchain está emergiendo como una solución innovadora para la ciberseguridad. Su estructura descentralizada protege la integridad de los datos al dificultar su manipulación. Las empresas que adoptan esta tecnología pueden asegurar la autenticidad de las transacciones y proteger la información sensible contra accesos no autorizados.

Además, el uso de contratos inteligentes en el blockchain permite automatizar procesos y garantizar que las reglas de seguridad se apliquen de manera rigurosa. Esta característica añade un nivel adicional de seguridad y confianza en las interacciones digitales entre diferentes partes.

Sin embargo, es fundamental que las empresas comprendan que, aunque el blockchain ofrece ventajas significativas, no es una solución única para todos los problemas de ciberseguridad. Debe integrarse dentro de un enfoque más amplio que incluya otras tecnologías y prácticas de seguridad.

Autenticación Multifactor y Seguridad de Acceso

La autenticación multifactor (MFA) se ha convertido en un estándar esencial para proteger el acceso a sistemas y datos críticos. Esta técnica requiere que los usuarios presenten múltiples formas de verificación antes de acceder a información sensible, lo que dificulta el acceso no autorizado incluso si se compromete una contraseña.

La implementación de MFA no solo mejora la seguridad de las cuentas individuales, sino que también fortalece la defensa global de la empresa contra ataques como el phishing y el robo de credenciales. Las organizaciones que adoptan esta práctica están mejor posicionadas para protegerse contra brechas de datos.

Además, la tendencia hacia soluciones de MFA más intuitivas y fáciles de usar, como la verificación biométrica, está ayudando a que las empresas mantengan un alto nivel de seguridad sin comprometer la experiencia del usuario. La combinación de seguridad y usabilidad es clave para fomentar la aceptación de estas tecnologías.

Cultura de Ciberseguridad Proactiva

Las empresas están comenzando a reconocer que la ciberseguridad no es solo una responsabilidad del departamento de TI, sino que debe ser una prioridad organizacional. Fomentar una cultura de ciberseguridad proactiva implica educar a los empleados sobre las mejores prácticas y la importancia de la seguridad en su trabajo diario.

La formación continua es esencial en este contexto. Las empresas que invierten en programas de capacitación regular para sus empleados pueden reducir significativamente el riesgo de incidentes de seguridad causados por errores humanos. La conciencia y el conocimiento son herramientas poderosas en la lucha contra las amenazas digitales.

Además, las simulaciones de ataques y los ejercicios de respuesta a incidentes ayudan a preparar a los equipos para reaccionar eficazmente ante una brecha de seguridad. Este enfoque integral no solo protege la información, sino que también promueve un sentido de responsabilidad compartida entre todos los empleados.

Preguntas frecuentes

  • ¿Cómo puede la inteligencia artificial mejorar la ciberseguridad en las empresas?

    La inteligencia artificial (IA) mejora la ciberseguridad al permitir la detección y respuesta a amenazas en tiempo real. A través del análisis de grandes volúmenes de datos, la IA puede identificar comportamientos anómalos que indiquen posibles ataques, lo que permite a las empresas actuar antes de que se produzcan daños. Además, los sistemas basados en IA pueden aprender y adaptarse a nuevas amenazas, mejorando continuamente su eficacia.

  • ¿Es el blockchain una solución definitiva para la ciberseguridad?

    Si bien el blockchain ofrece una serie de ventajas, como la descentralización y la integridad de los datos, no es una solución única para todos los problemas de ciberseguridad. Debe ser integrado con otras tecnologías y prácticas de seguridad para crear un enfoque más robusto. Es importante que las empresas evalúen sus necesidades específicas y consideren el uso del blockchain como parte de una estrategia de ciberseguridad más amplia.

Conclusión

Las innovaciones en ciberseguridad están redefiniendo la forma en que las empresas protegen sus activos digitales y datos sensibles. La adopción de tecnologías como la inteligencia artificial, el blockchain, y la autenticación multifactor son pasos cruciales hacia un futuro más seguro. A medida que las amenazas evolucionan, también deben hacerlo las estrategias de seguridad, integrando un enfoque proactivo y una cultura de conciencia en ciberseguridad en toda la organización.

Cómo Las Empresas Fortalecen Su Seguridad Digital Frente A Las Amenazas Actuales

En la era digital actual, las empresas enfrentan un sinfín de amenazas cibernéticas que pueden comprometer su seguridad y la de sus clientes. Desde ataques de phishing hasta ransomware, la necesidad de fortalecer la seguridad digital se ha vuelto imperativa. Las organizaciones están adoptando diversas estrategias y tecnologías para protegerse contra estas amenazas, asegurando no solo la integridad de su información, sino también la confianza de sus usuarios.

Conclusiones clave

  • Evaluación constante de riesgos y vulnerabilidades.
  • Implementación de protocolos de seguridad robustos.
  • Capacitación continua de empleados en prácticas seguras.
  • Inversión en tecnologías avanzadas como inteligencia artificial.
  • Colaboración con expertos en ciberseguridad.

Estrategias de Seguridad Digital

Las empresas están implementando una variedad de estrategias de seguridad digital para enfrentar las amenazas actuales. Una de las más efectivas es la evaluación constante de riesgos. Esto implica realizar auditorías regulares para identificar posibles vulnerabilidades en sus sistemas. Al hacerlo, pueden anticiparse a los ataques y tomar medidas preventivas.

Otra estrategia clave es la implementación de protocolos de seguridad robustos. Esto incluye el uso de firewalls, sistemas de detección de intrusos y cifrado de datos. La combinación de estas herramientas ayuda a crear un entorno más seguro y a proteger la información sensible de los clientes.

Además, las empresas están comenzando a adoptar la inteligencia artificial para detectar patrones de comportamiento anómalos que podrían indicar un ataque inminente. Esta tecnología permite una respuesta más rápida y efectiva ante amenazas emergentes, minimizando así el impacto potencial.

Importancia de la Capacitación de Empleados

Una de las áreas más críticas en la seguridad digital es la capacitación de los empleados. Es fundamental que todos los miembros de una organización comprendan la importancia de seguir prácticas seguras. Los ataques de phishing y otras amenazas a menudo se llevan a cabo a través de la ingeniería social, donde los hackers manipulan a los empleados para que revelen información confidencial.

Las empresas están invirtiendo en programas de formación que educan a sus empleados sobre cómo identificar y evitar estos riesgos. Esto no solo aumenta la conciencia, sino que también empodera a los empleados para que se conviertan en la primera línea de defensa contra las amenazas cibernéticas.

El compromiso con la formación continua es esencial. Al actualizar regularmente las habilidades y conocimientos de los empleados, las empresas pueden adaptarse a las nuevas tácticas utilizadas por los atacantes, fortaleciendo así su postura de seguridad.

Colaboración con Expertos en Ciberseguridad

La colaboración con expertos en ciberseguridad se ha convertido en una práctica común entre las empresas que buscan fortalecer su seguridad digital. Estos profesionales tienen el conocimiento y la experiencia necesarios para evaluar la infraestructura de seguridad de una organización y desarrollar estrategias personalizadas.

Además, los expertos en ciberseguridad pueden proporcionar simulaciones de ataques para evaluar la efectividad de los protocolos existentes. Este tipo de pruebas de penetración permite a las empresas identificar áreas de mejora y ajustar sus defensas en consecuencia.

La asociación con empresas de ciberseguridad también ofrece acceso a las últimas tecnologías y tendencias del sector. Esto asegura que las organizaciones no solo estén protegidas contra amenazas actuales, sino que también estén preparadas para enfrentar desafíos futuros.

Ventajas y desventajas

Al implementar estrategias para fortalecer la seguridad digital, las empresas deben tener en cuenta tanto las ventajas como las desventajas. Entre las ventajas se encuentran la protección de datos sensibles, el fortalecimiento de la confianza del cliente y la minimización de pérdidas económicas debido a ataques cibernéticos. Por otro lado, las desventajas pueden incluir los altos costos de implementación y la necesidad de formación continua para el personal.

Un enfoque equilibrado que considere tanto los beneficios como los desafíos es esencial para desarrollar una estrategia de seguridad digital efectiva y sostenible.

Preguntas frecuentes

  • ¿Qué tipo de ataques cibernéticos son los más comunes hoy en día?

    Los ataques cibernéticos más comunes incluyen el phishing, que busca obtener información confidencial a través de correos electrónicos engañosos; el ransomware, que bloquea el acceso a datos hasta que se pague un rescate; y los ataques de denegación de servicio (DDoS), que buscan saturar un servidor para hacerlo inoperativo. Las empresas deben estar alertas y preparadas para estos tipos de amenazas, ya que su impacto puede ser devastador.

  • ¿Cómo pueden las pequeñas empresas protegerse eficazmente contra las amenazas digitales?

    Las pequeñas empresas pueden protegerse invirtiendo en software de seguridad de calidad, realizando copias de seguridad periódicas de datos y capacitándose sobre las mejores prácticas de seguridad. Aunque puedan tener menos recursos, la implementación de medidas básicas puede reducir significativamente el riesgo de sufrir un ataque. Además, colaborar con expertos en ciberseguridad puede proporcionarles el apoyo necesario para establecer una infraestructura de seguridad adecuada.

Conclusión

Fortalecer la seguridad digital frente a las amenazas actuales es un desafío que las empresas no pueden ignorar. A través de una combinación de evaluaciones de riesgos, capacitación de empleados y colaboración con expertos, las organizaciones pueden construir un entorno más seguro para sus operaciones. Invertir en tecnología y en la educación continua del personal no solo protege los datos, sino que también fortalece la confianza de los clientes, un aspecto vital en el mundo empresarial actual.

Nuevas Soluciones Para Proteger Las Redes Empresariales

En un mundo cada vez más interconectado, las empresas enfrentan constantes amenazas a sus redes. La protección de las redes empresariales se ha convertido en una prioridad esencial para evitar pérdidas económicas y daños a la reputación. Las nuevas soluciones para proteger las redes empresariales están surgiendo como una respuesta efectiva a estos desafíos. Este artículo explora las innovaciones más recientes en la ciberseguridad y cómo pueden ayudar a las organizaciones a salvaguardar su infraestructura digital.

Conclusiones clave

  • La implementación de inteligencia artificial aumenta la capacidad de detección de amenazas en tiempo real.
  • Las redes privadas virtuales (VPN) son fundamentales para proteger la información sensible durante el trabajo remoto.
  • Las soluciones de seguridad en la nube ofrecen flexibilidad y escalabilidad para las necesidades cambiantes de las empresas.

Soluciones basadas en inteligencia artificial

La inteligencia artificial (IA) está revolucionando la forma en que las empresas protegen sus redes. Las herramientas de IA pueden analizar patrones de tráfico y detectar comportamientos anómalos que podrían indicar un ataque. Esto permite una respuesta más rápida y precisa a las amenazas, minimizando el riesgo de daños.

Además, la IA puede aprender y adaptarse a nuevas tácticas de ataque, lo que la convierte en una herramienta invaluable. Las soluciones que integran IA no solo mejoran la seguridad, sino que también optimizan la eficiencia operativa al reducir la carga de trabajo del personal de seguridad.

Las empresas que implementan soluciones de IA en sus sistemas de seguridad reportan una disminución significativa en los incidentes de seguridad, lo que justifica la inversión en esta tecnología emergente.

Redes privadas virtuales (VPN)

Con el aumento del trabajo remoto, las redes privadas virtuales (VPN) se han vuelto imprescindibles para las empresas. Una VPN crea un túnel seguro para la transmisión de datos, protegiendo información sensible de accesos no autorizados. Esto es crucial, especialmente cuando los empleados acceden a la red de la empresa desde ubicaciones externas.

Las VPN también ayudan a cifrar el tráfico, lo que dificulta que los hackers intercepten información. Al implementar una VPN, las empresas pueden asegurar que sus datos permanezcan confidenciales, incluso en redes públicas.

La correcta configuración y mantenimiento de las VPN es esencial para maximizar su efectividad. Las empresas deben elegir proveedores de confianza y asegurarse de que sus empleados comprendan la importancia de utilizar estas herramientas adecuadamente.

Seguridad en la nube

La migración a la nube ha transformado la manera en que las empresas manejan sus datos. Las soluciones de seguridad en la nube ofrecen múltiples capas de protección, incluyendo cifrado, autenticación de múltiples factores y monitoreo continuo. Estas características son esenciales para proteger la información almacenada en la nube contra ataques.

Además, las soluciones en la nube son escalables, permitiendo a las empresas ajustar su nivel de seguridad según sus necesidades. Esto es particularmente beneficioso para organizaciones en crecimiento que requieren flexibilidad sin comprometer la seguridad.

Sin embargo, es fundamental que las empresas seleccionen proveedores de servicios en la nube que ofrezcan altos estándares de seguridad y cumplan con las normativas de protección de datos.

Ventajas y desventajas

Al explorar nuevas soluciones para proteger las redes empresariales, es importante considerar tanto las ventajas como las desventajas de cada enfoque.

  • Ventajas: Implementar inteligencia artificial permite una detección rápida de amenazas. Las VPN protegen datos sensibles, y la seguridad en la nube ofrece escalabilidad.
  • Desventajas: La dependencia de tecnologías puede llevar a vulnerabilidades si no se gestionan adecuadamente. Además, el costo de implementación puede ser alto para algunas empresas.

Preguntas frecuentes

  • ¿Qué es la inteligencia artificial en la ciberseguridad?

    La inteligencia artificial en la ciberseguridad se refiere al uso de algoritmos y sistemas que pueden aprender y adaptarse a patrones de comportamiento para identificar y responder a amenazas. Esta tecnología permite a las empresas detectar ataques de manera más rápida y eficiente, proporcionando un nivel de seguridad que supera las capacidades humanas.

  • ¿Por qué es importante utilizar una VPN?

    Una VPN es crucial porque protege la información sensible de los empleados mientras trabajan de forma remota. Crea un túnel seguro para la transmisión de datos y cifra la información para evitar que sea interceptada por hackers. Sin una VPN, los datos pueden estar en riesgo, especialmente en redes públicas.

Conclusión

La protección de las redes empresariales es más importante que nunca. Las nuevas soluciones para proteger las redes empresariales ofrecen herramientas efectivas para combatir las amenazas cibernéticas. Desde la inteligencia artificial hasta las redes privadas virtuales y la seguridad en la nube, cada solución aporta beneficios únicos. Las empresas deben evaluar sus necesidades y adoptar un enfoque integral que combine estas tecnologías para garantizar la seguridad de sus redes. La inversión en ciberseguridad no es solo una opción, es una necesidad para la supervivencia y el éxito en el entorno digital actual.

La Importancia De La Autenticación Multifactor En Las Organizaciones

En un mundo cada vez más digitalizado, la seguridad de la información se ha convertido en una prioridad fundamental para las organizaciones. La autenticación multifactor (MFA) se presenta como una de las estrategias más efectivas para proteger los datos y los sistemas. Al implementar la MFA, las empresas pueden añadir una capa adicional de seguridad que dificulta el acceso no autorizado, incluso si la contraseña de un usuario es comprometida. Este artículo explorará la importancia de la autenticación multifactor en las organizaciones y cómo puede contribuir a la protección de la información crítica.

Conclusiones clave

  • La autenticación multifactor reduce significativamente el riesgo de brechas de seguridad.
  • Mejora la confianza de los clientes y socios comerciales al asegurar sus datos.
  • Facilita el cumplimiento de regulaciones y normativas de seguridad.
  • La implementación de MFA puede ser sencilla y rentable.
  • Ayuda a las organizaciones a prevenir ataques cibernéticos más sofisticados.

¿Qué es la Autenticación Multifactor?

La autenticación multifactor es un proceso que requiere más de un método de verificación para acceder a un sistema o recurso. Este proceso puede incluir algo que el usuario sabe (como una contraseña), algo que el usuario tiene (como un código enviado a un dispositivo móvil), y algo que el usuario es (como una huella dactilar). Este enfoque proporciona una defensa más robusta contra el acceso no autorizado.

El uso de la MFA es cada vez más común en diversas industrias, desde la banca hasta la atención médica. Cada vez más organizaciones están reconociendo la importancia de implementar este método de autenticación para proteger sus activos más valiosos. Con la creciente sofisticación de los ataques cibernéticos, la MFA se convierte en una herramienta esencial en la estrategia de ciberseguridad de cualquier empresa.

Beneficios de la Autenticación Multifactor

Uno de los principales beneficios de la autenticación multifactor es la reducción del riesgo de brechas de seguridad. Según estudios, las organizaciones que utilizan MFA pueden reducir el riesgo de compromisos de cuentas en hasta un 99.9%. Esto se debe a que, incluso si un atacante obtiene la contraseña de un usuario, necesitaría también el segundo o tercer factor de autenticación para acceder a la cuenta.

Además, la MFA no solo protege a las empresas, sino que también mejora la confianza de los clientes. Cuando los usuarios saben que sus datos personales están protegidos por múltiples capas de seguridad, es más probable que confíen en la organización y realicen transacciones. Esta confianza se traduce en una mejor relación comercial y en la lealtad del cliente.

Implementación de la Autenticación Multifactor

Implementar la autenticación multifactor puede parecer un desafío, pero en realidad es un proceso manejable. Muchas herramientas y servicios disponibles en el mercado permiten a las organizaciones integrar MFA en sus sistemas existentes de manera sencilla. Por ejemplo, se pueden utilizar aplicaciones de autenticación, mensajes de texto, o incluso correos electrónicos para enviar códigos de verificación.

Es crucial que las empresas realicen una evaluación de riesgos para determinar qué tipos de métodos de autenticación son más apropiados para su situación. Cada organización es única, y la elección del método de MFA debe alinearse con sus necesidades específicas y su infraestructura tecnológica.

Ventajas y desventajas

La autenticación multifactor ofrece múltiples ventajas, incluyendo:

  • Mayor seguridad: Al añadir múltiples capas de autenticación, se reduce drásticamente el riesgo de accesos no autorizados.
  • Confianza del cliente: Mejora la percepción de seguridad entre los usuarios, lo que puede resultar en una mayor lealtad.
  • Cumplimiento normativo: Facilita el cumplimiento con regulaciones de privacidad y seguridad de datos.

No obstante, también existen desventajas que las organizaciones deben considerar, tales como:

  • Complejidad en la implementación: Puede requerir tiempo y recursos para integrar MFA en sistemas existentes.
  • Posibles inconvenientes para los usuarios: Algunos usuarios pueden encontrar la MFA incómoda o difícil de usar.
  • Costo adicional: Dependiendo de la solución elegida, puede haber costos adicionales asociados con la implementación.

Preguntas frecuentes

  • Q1: ¿Qué tipos de métodos se utilizan en la autenticación multifactor?

    Existen varios métodos que pueden implementarse en la autenticación multifactor. Los más comunes incluyen la verificación por SMS, donde se envía un código a un teléfono móvil, y las aplicaciones de autenticación que generan códigos temporales. También se pueden utilizar métodos biométricos, como huellas dactilares o reconocimiento facial, que ofrecen un nivel adicional de seguridad al validar la identidad del usuario.

    La selección de los métodos más adecuados dependerá del tipo de acceso que se necesite proteger y de las preferencias de los usuarios. Es importante que las organizaciones ofrezcan opciones que sean seguras y que al mismo tiempo no comprometan la experiencia del usuario.

  • Q2: ¿La autenticación multifactor es infalible?

    A pesar de que la autenticación multifactor proporciona una capa significativa de seguridad, no es completamente infalible. Los atacantes cada vez son más ingeniosos y pueden encontrar formas de eludir la MFA, por ejemplo, mediante ataques de phishing para obtener tanto la contraseña como el segundo factor de autenticación. Por lo tanto, es crucial que las organizaciones complementen la MFA con otras estrategias de seguridad, como la educación de los empleados y la monitorización continua de la actividad en sus sistemas.

    En resumen, aunque la MFA no garantiza una seguridad total, sí representa un paso importante hacia la protección de los activos digitales y es una recomendación clave en la estrategia de ciberseguridad de cualquier organización.

Conclusión

La importancia de la autenticación multifactor en las organizaciones no puede subestimarse. En un entorno digital donde las amenazas a la seguridad son cada vez más comunes, la MFA se convierte en una herramienta esencial para proteger los datos y mantener la confianza de los clientes. La implementación de esta estrategia no solo ayuda a mitigar los riesgos de seguridad, sino que también facilita el cumplimiento de normativas y mejora la reputación de la organización. En definitiva, invertir en autenticación multifactor es una decisión estratégica que puede marcar la diferencia en la seguridad de la información empresarial.

Cómo Evolucionan Los Ataques De Phishing En El Entorno Empresarial

En el contexto empresarial actual, los ataques de phishing han evolucionado de manera alarmante, adaptándose a las nuevas tecnologías y tácticas de los delincuentes. Estos ataques buscan engañar a los empleados para que revelen información sensible, como contraseñas o datos bancarios, lo que puede resultar en pérdidas financieras significativas y daños a la reputación de la empresa. A medida que las organizaciones implementan medidas de seguridad más avanzadas, los atacantes también se vuelven más ingeniosos en sus métodos.

Conclusiones clave

  • Los ataques de phishing son cada vez más sofisticados y personalizados.
  • El uso de herramientas de inteligencia artificial está en aumento en las estrategias de phishing.
  • La formación continua de los empleados es fundamental para prevenir ataques.
  • Las empresas deben implementar medidas de seguridad robustas para protegerse.

La evolución de las técnicas de phishing

Los métodos de phishing han evolucionado significativamente en los últimos años. Inicialmente, los correos electrónicos de phishing eran genéricos, enviados a numerosas direcciones con un enfoque masivo. Sin embargo, ahora los atacantes utilizan técnicas más avanzadas, como el phishing dirigido, que implica la personalización de mensajes basados en la información obtenida de redes sociales y otras fuentes. Esto aumenta las posibilidades de éxito, ya que los empleados son más propensos a caer en la trampa cuando el mensaje parece legítimo.

Además, el uso de malware ha crecido. Los atacantes pueden enviar enlaces que, al ser clicados, instalan software malicioso en el dispositivo de la víctima, permitiendo el acceso a datos sensibles. Este tipo de ataque requiere un conocimiento técnico avanzado, lo que sugiere que los delincuentes están invirtiendo más recursos en la planificación de sus ataques.

Impacto de la inteligencia artificial en los ataques de phishing

La inteligencia artificial (IA) está desempeñando un papel crucial en la evolución de los ataques de phishing. Los delincuentes están utilizando herramientas de IA para generar correos electrónicos y mensajes de texto que son cada vez más difíciles de detectar. Estos mensajes pueden imitar la escritura de un colega o incluso un cliente, lo que aumenta la probabilidad de que las víctimas caigan en la trampa. La IA también se utiliza para automatizar la recopilación de información sobre las víctimas, lo que permite a los atacantes personalizar sus enfoques de manera más efectiva.

Por otro lado, las empresas también están utilizando IA para combatir estos ataques. Las soluciones de seguridad basadas en IA pueden analizar patrones de comportamiento y detectar actividades sospechosas en tiempo real. Sin embargo, la carrera entre los atacantes y las defensas de seguridad sigue siendo intensa, y las empresas deben mantenerse actualizadas sobre las últimas tendencias y tecnologías.

La importancia de la educación y capacitación continua

En un entorno empresarial donde los ataques de phishing son cada vez más comunes, la educación de los empleados se convierte en una prioridad. Las organizaciones deben implementar programas de capacitación que enseñen a los empleados a identificar correos electrónicos y mensajes sospechosos. La formación debe ser continua, ya que las tácticas de phishing están en constante cambio.

Además, es fundamental que las empresas fomenten una cultura de ciberseguridad donde los empleados se sientan cómodos reportando incidentes y sospechas. Esto no solo ayuda a mitigar el riesgo de ataques exitosos, sino que también fortalece la postura de seguridad general de la organización.

Ventajas y desventajas

Es importante considerar tanto las ventajas como las desventajas de la evolución de los ataques de phishing. Entre las ventajas se encuentra el avance en las tecnologías de defensa que permiten a las empresas detectar y prevenir ataques antes de que causen daño. También, la creciente conciencia sobre la ciberseguridad ha llevado a muchas organizaciones a invertir más en medidas de protección.

Sin embargo, las desventajas son significativas. La sofisticación de los ataques hace que sea cada vez más difícil para los empleados identificar amenazas. Además, la dependencia de la tecnología puede generar una falsa sensación de seguridad, lo que puede llevar a una menor vigilancia por parte de los empleados.

Preguntas frecuentes

  • ¿Qué medidas pueden tomar las empresas para prevenir ataques de phishing?

    Las empresas pueden implementar diversas medidas para prevenir ataques de phishing. En primer lugar, es esencial realizar capacitaciones periódicas para los empleados, enfocándose en cómo identificar correos electrónicos y mensajes sospechosos. Además, las organizaciones deben establecer políticas de seguridad robustas que incluyan el uso de autenticación de dos factores y sistemas de detección de fraudes. Mantener software actualizado y realizar auditorías de seguridad regularmente también son prácticas recomendadas.

  • ¿Cómo puedo identificar un correo electrónico de phishing?

    Identificar un correo electrónico de phishing puede ser complicado, pero hay ciertas señales que pueden ayudar. Presta atención a errores ortográficos o gramaticales, ya que los correos electrónicos de phishing suelen contener errores. También, verifica la dirección de correo del remitente; a menudo, los atacantes imitan direcciones legítimas, pero pequeños detalles pueden delatar su fraude. Nunca hagas clic en enlaces o descargues archivos adjuntos de remitentes desconocidos.

Conclusión

En resumen, los ataques de phishing están en constante evolución, adaptándose a los avances tecnológicos y a las medidas de seguridad implementadas por las empresas. La formación continua de los empleados y la adopción de tecnologías de defensa son esenciales para mitigar estos riesgos. A medida que los delincuentes se vuelven más sofisticados, las empresas deben estar un paso adelante en la lucha contra el phishing para proteger sus activos y su reputación.

Las Tendencias De Ciberseguridad Que Toda Empresa Debe Conocer

La ciberseguridad se ha convertido en una preocupación fundamental para las empresas de todos los tamaños y sectores. A medida que la tecnología avanza, también lo hacen las amenazas cibernéticas. En este artículo, exploraremos las tendencias de ciberseguridad que toda empresa debe conocer para proteger sus activos y datos. La implementación de estrategias adecuadas es esencial para mitigar riesgos y asegurar la continuidad del negocio.

Conclusiones clave

  • La inteligencia artificial está revolucionando la ciberseguridad.
  • El teletrabajo presenta nuevos desafíos y riesgos de seguridad.
  • Las normativas y regulaciones en ciberseguridad son cada vez más estrictas.

La Inteligencia Artificial y la Automatización

Una de las principales tendencias en ciberseguridad es el uso de la inteligencia artificial (IA) y la automatización para detectar y responder a las amenazas. Las empresas están implementando soluciones basadas en IA que analizan grandes volúmenes de datos para identificar patrones de comportamiento anómalos. Esto permite una respuesta más rápida y eficaz ante posibles ataques.

Además, la IA puede ayudar a predecir ataques antes de que ocurran, proporcionando a las empresas una ventaja proactiva en su estrategia de seguridad. Esto no solo mejora la seguridad general, sino que también reduce la carga de trabajo del personal de TI, permitiéndoles enfocarse en tareas más críticas.

Sin embargo, es importante tener en cuenta que la implementación de estas tecnologías también puede presentar desafíos. Las empresas deben asegurarse de contar con expertos capacitados para gestionar estas soluciones y protegerse contra los propios ataques cibernéticos que pueden emplear IA.

Desafíos del Teletrabajo

El aumento del teletrabajo ha transformado la forma en que las empresas operan, pero también ha creado nuevos riesgos de seguridad. Con más empleados trabajando desde casa, las redes corporativas son más vulnerables a ataques externos. La falta de controles de seguridad en entornos domésticos puede facilitar el acceso no autorizado a datos sensibles.

Las empresas deben implementar políticas claras y herramientas de seguridad adecuadas para gestionar estos riesgos. Esto incluye el uso de VPN, autenticación multifactor y capacitación regular sobre buenas prácticas de ciberseguridad para todos los empleados.

Además, es crucial que las empresas realicen auditorías de seguridad periódicas para identificar y abordar cualquier brecha potencial en la protección de datos. Sin estas medidas, el teletrabajo podría resultar en consecuencias graves para la seguridad empresarial.

Normativas y Regulaciones en Ciberseguridad

Las normativas y regulaciones en ciberseguridad están evolucionando rápidamente. Cada vez más gobiernos y organismos reguladores están estableciendo leyes estrictas para proteger la información personal y empresarial. Cumplir con estas regulaciones es vital para evitar sanciones y mantener la confianza de los clientes.

Las empresas deben estar al tanto de legislaciones como el Reglamento General de Protección de Datos (GDPR) en Europa y otras leyes locales que afectan su operación. Implementar medidas de seguridad que cumplan con estas normativas no solo ayuda a evitar problemas legales, sino que también refuerza la reputación de la empresa en el mercado.

La formación continua sobre las mejores prácticas y cambios regulatorios es esencial para que las empresas mantengan su cumplimiento y seguridad. Las organizaciones deben invertir en la educación de sus empleados para asegurar una cultura de ciberseguridad robusta.

Ventajas y desventajas

Al implementar las últimas tendencias en ciberseguridad, las empresas pueden experimentar diversas ventajas y desventajas. Entre las ventajas se incluye una mayor protección de datos, la mejora en la confianza del cliente y la reducción de costes asociados a incidentes de seguridad. Por otro lado, las desventajas pueden incluir el coste elevado de implementar tecnologías avanzadas y la necesidad de formación continua para el personal.

Preguntas frecuentes

  • ¿Qué medidas deben adoptar las empresas para mejorar su ciberseguridad?

    Las empresas deben implementar una combinación de tecnologías avanzadas y políticas de seguridad. Esto incluye el uso de firewalls, sistemas de detección de intrusiones, y capacitación regular para los empleados sobre prácticas seguras. Además, es esencial realizar auditorías de seguridad para identificar y mitigar vulnerabilidades.

  • ¿Cómo afecta el teletrabajo a la ciberseguridad?

    El teletrabajo ha aumentado la exposición a amenazas cibernéticas debido a la utilización de redes domésticas que pueden no ser seguras. Para mitigar estos riesgos, las empresas deben implementar herramientas como VPN y autenticación multifactor, así como fomentar una cultura de seguridad que eduque a los empleados sobre los riesgos asociados al trabajo remoto.

  • ¿Qué es la inteligencia artificial en ciberseguridad?

    La inteligencia artificial en ciberseguridad se refiere al uso de algoritmos y modelos de aprendizaje automático para detectar y responder a amenazas en tiempo real. Esta tecnología puede analizar grandes cantidades de datos para identificar patrones y anomalías, mejorando así la capacidad de las empresas para prevenir ataques cibernéticos antes de que ocurran.

Conclusión

En resumen, las tendencias de ciberseguridad que toda empresa debe conocer son fundamentales en un entorno digital en constante evolución. La adopción de tecnologías avanzadas como la inteligencia artificial, la atención a los desafíos del teletrabajo y el cumplimiento de normativas son aspectos clave para proteger los activos de una empresa. Al estar al tanto de estas tendencias, las organizaciones pueden fortalecer su postura de seguridad y asegurar su éxito a largo plazo en el mercado.

El Ransomware Sigue Siendo Una De Las Mayores Amenazas Para Las Empresas

El ransomware sigue siendo una de las mayores amenazas para las empresas en la actualidad. Este tipo de malware se infiltra en los sistemas informáticos y cifra datos críticos, lo que impide su acceso y exige un rescate para su liberación. A medida que las empresas se digitalizan, el riesgo de ser víctimas de un ataque de ransomware ha aumentado dramáticamente, lo que hace que la ciberseguridad sea una prioridad esencial.

Conclusiones clave

  • El ransomware ha evolucionado, volviéndose más sofisticado y difícil de detectar.
  • Las empresas deben implementar estrategias de prevención para mitigar el riesgo de ataques.
  • La concienciación y la formación del personal son fundamentales para evitar ser víctimas.
  • La recuperación de datos y la planificación de respuesta son vitales tras un ataque.

Impacto del ransomware en las empresas

El impacto del ransomware en las empresas puede ser devastador. Cuando una organización se ve afectada, no solo pierde acceso a datos importantes, sino que puede sufrir interrupciones en sus operaciones diarias. Esto puede llevar a pérdidas financieras significativas, así como a daños en la reputación.

Estudios recientes han mostrado que aproximadamente el 70% de las empresas que sufren un ataque de ransomware jamás se recuperan completamente. Esto subraya la importancia de tener medidas de seguridad robustas y planes de contingencia bien definidos.

Además, el costo de un ataque no se limita únicamente al rescate exigido, sino que también incluye los costos de recuperación, la pérdida de productividad y potenciales sanciones por violaciones de datos.

Estrategias de prevención

Para combatir el ransomware, las empresas deben adoptar una serie de estrategias de prevención. En primer lugar, es crucial realizar copias de seguridad regulares de todos los datos importantes. Las copias de seguridad deben almacenarse en un lugar separado y seguro para garantizar que, en caso de un ataque, los datos puedan ser recuperados sin pagar el rescate.

Otro aspecto importante es la formación del personal. Los empleados deben estar capacitados para reconocer correos electrónicos de phishing y otras tácticas de ingeniería social que los atacantes utilizan para infiltrarse en los sistemas de la empresa. La educación continua en ciberseguridad es clave para mantener una postura defensiva fuerte.

Finalmente, es aconsejable implementar soluciones de seguridad avanzadas, como software antivirus y firewalls, que ayuden a detectar y prevenir ataques antes de que puedan causar daño.

Recuperación tras un ataque

La recuperación tras un ataque de ransomware es un proceso crítico que requiere una planificación meticulosa. Las empresas deben tener un plan de respuesta a incidentes que incluya pasos claros sobre cómo manejar una violación de datos. Este plan debe incluir la identificación de los sistemas afectados, la contención del ataque y la recuperación de datos a partir de copias de seguridad.

Es esencial que las empresas comuniquen de manera efectiva con todas las partes interesadas, incluidos los empleados, clientes y, si es necesario, las autoridades. La transparencia en este proceso puede ayudar a mitigar el daño a la reputación de la empresa.

Además, después de un ataque, las empresas deberían considerar realizar una auditoría de seguridad completa para identificar vulnerabilidades y fortalecer su infraestructura de ciberseguridad para prevenir futuros incidentes.

Preguntas frecuentes

  • ¿Qué es el ransomware y cómo funciona?

    El ransomware es un tipo de malware que cifra los archivos de un sistema y exige un rescate para devolver el acceso a esos datos. Generalmente, se propaga a través de correos electrónicos de phishing, descargas maliciosas o vulnerabilidades en software desactualizado. Una vez que se infiltra, los atacantes suelen dejar una nota que detalla cómo pagar el rescate, a menudo en criptomonedas para mantener el anonimato.

  • ¿Cómo puedo proteger mi empresa del ransomware?

    Protegerse del ransomware implica una combinación de buenas prácticas en ciberseguridad. Esto incluye mantener todos los software actualizados, implementar soluciones de seguridad robustas, realizar copias de seguridad regulares de los datos y educar a los empleados sobre las amenazas de ciberseguridad. La formación continua y la concienciación son esenciales para construir una cultura de seguridad dentro de la empresa.

  • ¿Qué debo hacer si mi empresa es víctima de un ataque de ransomware?

    Si su empresa es víctima de un ataque de ransomware, lo primero que debe hacer es aislar los sistemas afectados para evitar que el malware se propague. Luego, es importante notificar a las autoridades pertinentes y considerar la contratación de expertos en ciberseguridad para ayudar en la recuperación. No se recomienda pagar el rescate, ya que esto no garantiza la recuperación de los datos y puede incentivar futuros ataques.

Conclusión

En resumen, el ransomware sigue siendo una de las mayores amenazas para las empresas, y su impacto puede ser devastador. Es vital que las organizaciones adopten un enfoque proactivo hacia la ciberseguridad, implementando estrategias de prevención, planes de recuperación y formación continua del personal. Solo así podrán minimizar el riesgo y proteger sus activos más valiosos frente a esta amenaza en constante evolución.

La Inteligencia Artificial Revoluciona La Ciberseguridad Empresarial

La ciberseguridad empresarial se enfrenta a desafíos cada vez mayores en un mundo digital en constante evolución. La aparición de la inteligencia artificial (IA) ha revolucionado este campo, permitiendo a las empresas protegerse mejor contra las amenazas cibernéticas. La capacidad de la IA para analizar grandes volúmenes de datos y detectar patrones de comportamiento anómalos ha transformado la forma en que se aborda la seguridad informática.

Conclusiones clave

  • La IA permite una respuesta más rápida a las amenazas cibernéticas gracias a su capacidad de aprendizaje automático.
  • Las soluciones de IA pueden predecir ataques antes de que ocurran, lo que mejora la proactividad en la ciberseguridad.
  • La combinación de IA con tecnologías emergentes, como el blockchain, fortalece aún más la seguridad empresarial.

La IA en la detección de amenazas

La inteligencia artificial mejora significativamente la detección de amenazas al monitorizar actividades en tiempo real. Gracias al aprendizaje automático, las soluciones de IA pueden identificar patrones que indicarían un posible ataque. Esto reduce el tiempo necesario para localizar vulnerabilidades y permite una respuesta más ágil ante incidentes de seguridad.

Además, las herramientas impulsadas por IA pueden analizar datos históricos para entender el comportamiento normal de una red. Al hacerlo, son capaces de alertar a los administradores de seguridad sobre cualquier anomalía, lo que facilita la identificación temprana de ataques cibernéticos.

La implementación de sistemas de detección de intrusiones basados en IA ha demostrado ser eficaz en la reducción de falsos positivos, permitiendo que los equipos de seguridad se concentren en amenazas reales y no en alertas erróneas.

Automatización de la ciberseguridad

La automatización es otra área donde la IA ha tenido un impacto significativo. Las tareas que antes requerían mucho tiempo y recursos humanos, como la recopilación y análisis de datos de seguridad, pueden ahora ser automatizadas. Esto no solo ahorra tiempo, sino que también minimiza el riesgo de error humano.

Las plataformas de ciberseguridad impulsadas por IA pueden gestionar automáticamente los incidentes de seguridad, desde la detección hasta la contención y la remediación. Esto permite a los equipos de seguridad centrarse en tareas más estratégicas y menos repetitivas.

Además, la IA puede ayudar en la creación de políticas de seguridad más robustas, analizando los datos para identificar las mejores prácticas y recomendaciones basadas en la experiencia de otras organizaciones.

Desafíos y consideraciones éticas

A pesar de los beneficios, la integración de la inteligencia artificial en la ciberseguridad no está exenta de desafíos. Uno de los principales problemas es la falta de transparencia en los procesos de toma de decisiones de la IA. Esto puede generar desconfianza en los usuarios y los administradores de seguridad.

Además, hay riesgos asociados con el uso de IA en la ciberseguridad, como la posibilidad de que los atacantes también utilicen herramientas de IA para realizar ataques más sofisticados. Esto crea un ciclo de ataque y defensa en el que ambas partes están en constante evolución.

Por último, las consideraciones éticas sobre la privacidad y el uso de datos son cruciales. Las empresas deben asegurarse de que sus sistemas de IA cumplan con las normativas y protejan la información personal de sus usuarios.

Ventajas y desventajas

Al evaluar el impacto de la IA en la ciberseguridad empresarial, es importante considerar tanto sus ventajas como sus desventajas.

  • Ventajas: Mejora en la detección y respuesta ante amenazas, reducción de falsos positivos, automatización de procesos, y capacidad de aprendizaje continuo.
  • Desventajas: Falta de transparencia, riesgo de ataques más sofisticados, y preocupaciones éticas sobre el uso y almacenamiento de datos.

Preguntas frecuentes

  • Q1: ¿Cómo puede la IA predecir amenazas cibernéticas?

    La IA utiliza algoritmos de aprendizaje automático para analizar datos históricos y patrones de comportamiento en redes. Al identificar anomalías en el tráfico de datos o en el comportamiento de los usuarios, puede predecir y alertar sobre posibles amenazas antes de que se materialicen. Esta capacidad predictiva es fundamental para mejorar la proactividad en la ciberseguridad.

  • Q2: ¿Qué rol juega la automatización en la ciberseguridad impulsada por IA?

    La automatización permite gestionar automáticamente incidentes de seguridad, desde la detección hasta la resolución. Esto no solo reduce la carga de trabajo de los equipos de seguridad, sino que también mejora la velocidad de respuesta. La integración de la IA en la automatización asegura que los sistemas sean más eficientes y menos propensos al error humano, lo que resulta en una seguridad más sólida.

Conclusión

En resumen, la inteligencia artificial está revolucionando la ciberseguridad empresarial de maneras significativas y transformadoras. Desde la detección de amenazas hasta la automatización de procesos, la IA ofrece herramientas poderosas para enfrentar los desafíos de un entorno digital cada vez más complejo. Sin embargo, es esencial abordar los desafíos y preocupaciones éticas que surgen con su implementación. Con un enfoque equilibrado, la IA puede ser un aliado invaluable en la protección de los activos y datos de las empresas.